Magpie:把 MCP 配置集中到一处
结论
Magpie 把 MCP 的地址、token 和启动参数收进一个资源库,配一次就能给本地多个 Agent 客户端复用。它解决的是「每换一个客户端就重配一遍 MCP」的重复劳动,更像本地 MCP 的资产管理层,而不是替代 Agent 本身。
它解决什么问题
本地同时装了几个 AI 客户端时,同一个 MCP 往往要在每个客户端里各填一遍 URL、token、请求头和启动参数。配置分散带来两个后果:改一次 token 要改 N 处,换机器时最难迁移的也是这些零散配置。更麻烦的是,各客户端的配置格式并不统一,同一份信息经常被复制成互不一致的几份。
Magpie 的思路是把 MCP 当成资源管理:在资源库里新增一次,再分配给不同 Agent。客户端读取同一份定义,新增或替换 MCP 时不必逐个客户端重复操作。
我的实验
在 Magpie 的资源库新增 MCP,填名称、运行方式、URL 和请求头。常规 MCP 的 token 只在这里配置一次,本地各客户端无需重复填写。
接着添加 Figma 官方 MCP(https://mcp.figma.com/mcp)。保存时 Magpie 提示,该服务器的登录只接受它列出的应用,拒绝了 magpie,因此 magpie 无法替 Agent 登录;分配到它的 Agent 拿到的仍是服务器自己的地址,需要在各个 Agent 里自行登录,例如在 Claude Code 中运行 /mcp 并选中该服务器。
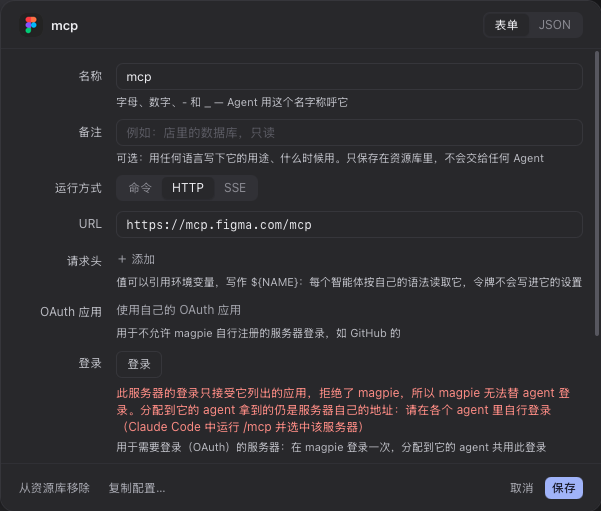
这说明「集中配置」和「集中授权」是两件事:配置可以复用,OAuth 授权仍由服务方的信任策略决定。
限制
- 带 OAuth 信任列表的服务(如 Figma 官方 MCP)不能由 Magpie 代为授权,仍要逐个 Agent 登录。
- 集中管理解决的是配置复用,不改变各客户端对 MCP 的支持差异;某个客户端不支持的传输方式,换到 Magpie 也不会变支持。
- 所有 token 收拢到一处后,Magpie 本身成了敏感信息的存放点,要控制访问权限并做好备份。
- 只在一个客户端里用 MCP 时,多一层管理只会增加维护面。
适合谁
本地同时使用多个 AI 客户端、经常新增或切换 MCP 的人。只用单一客户端,或对密钥隔离要求很高的环境,收益有限。